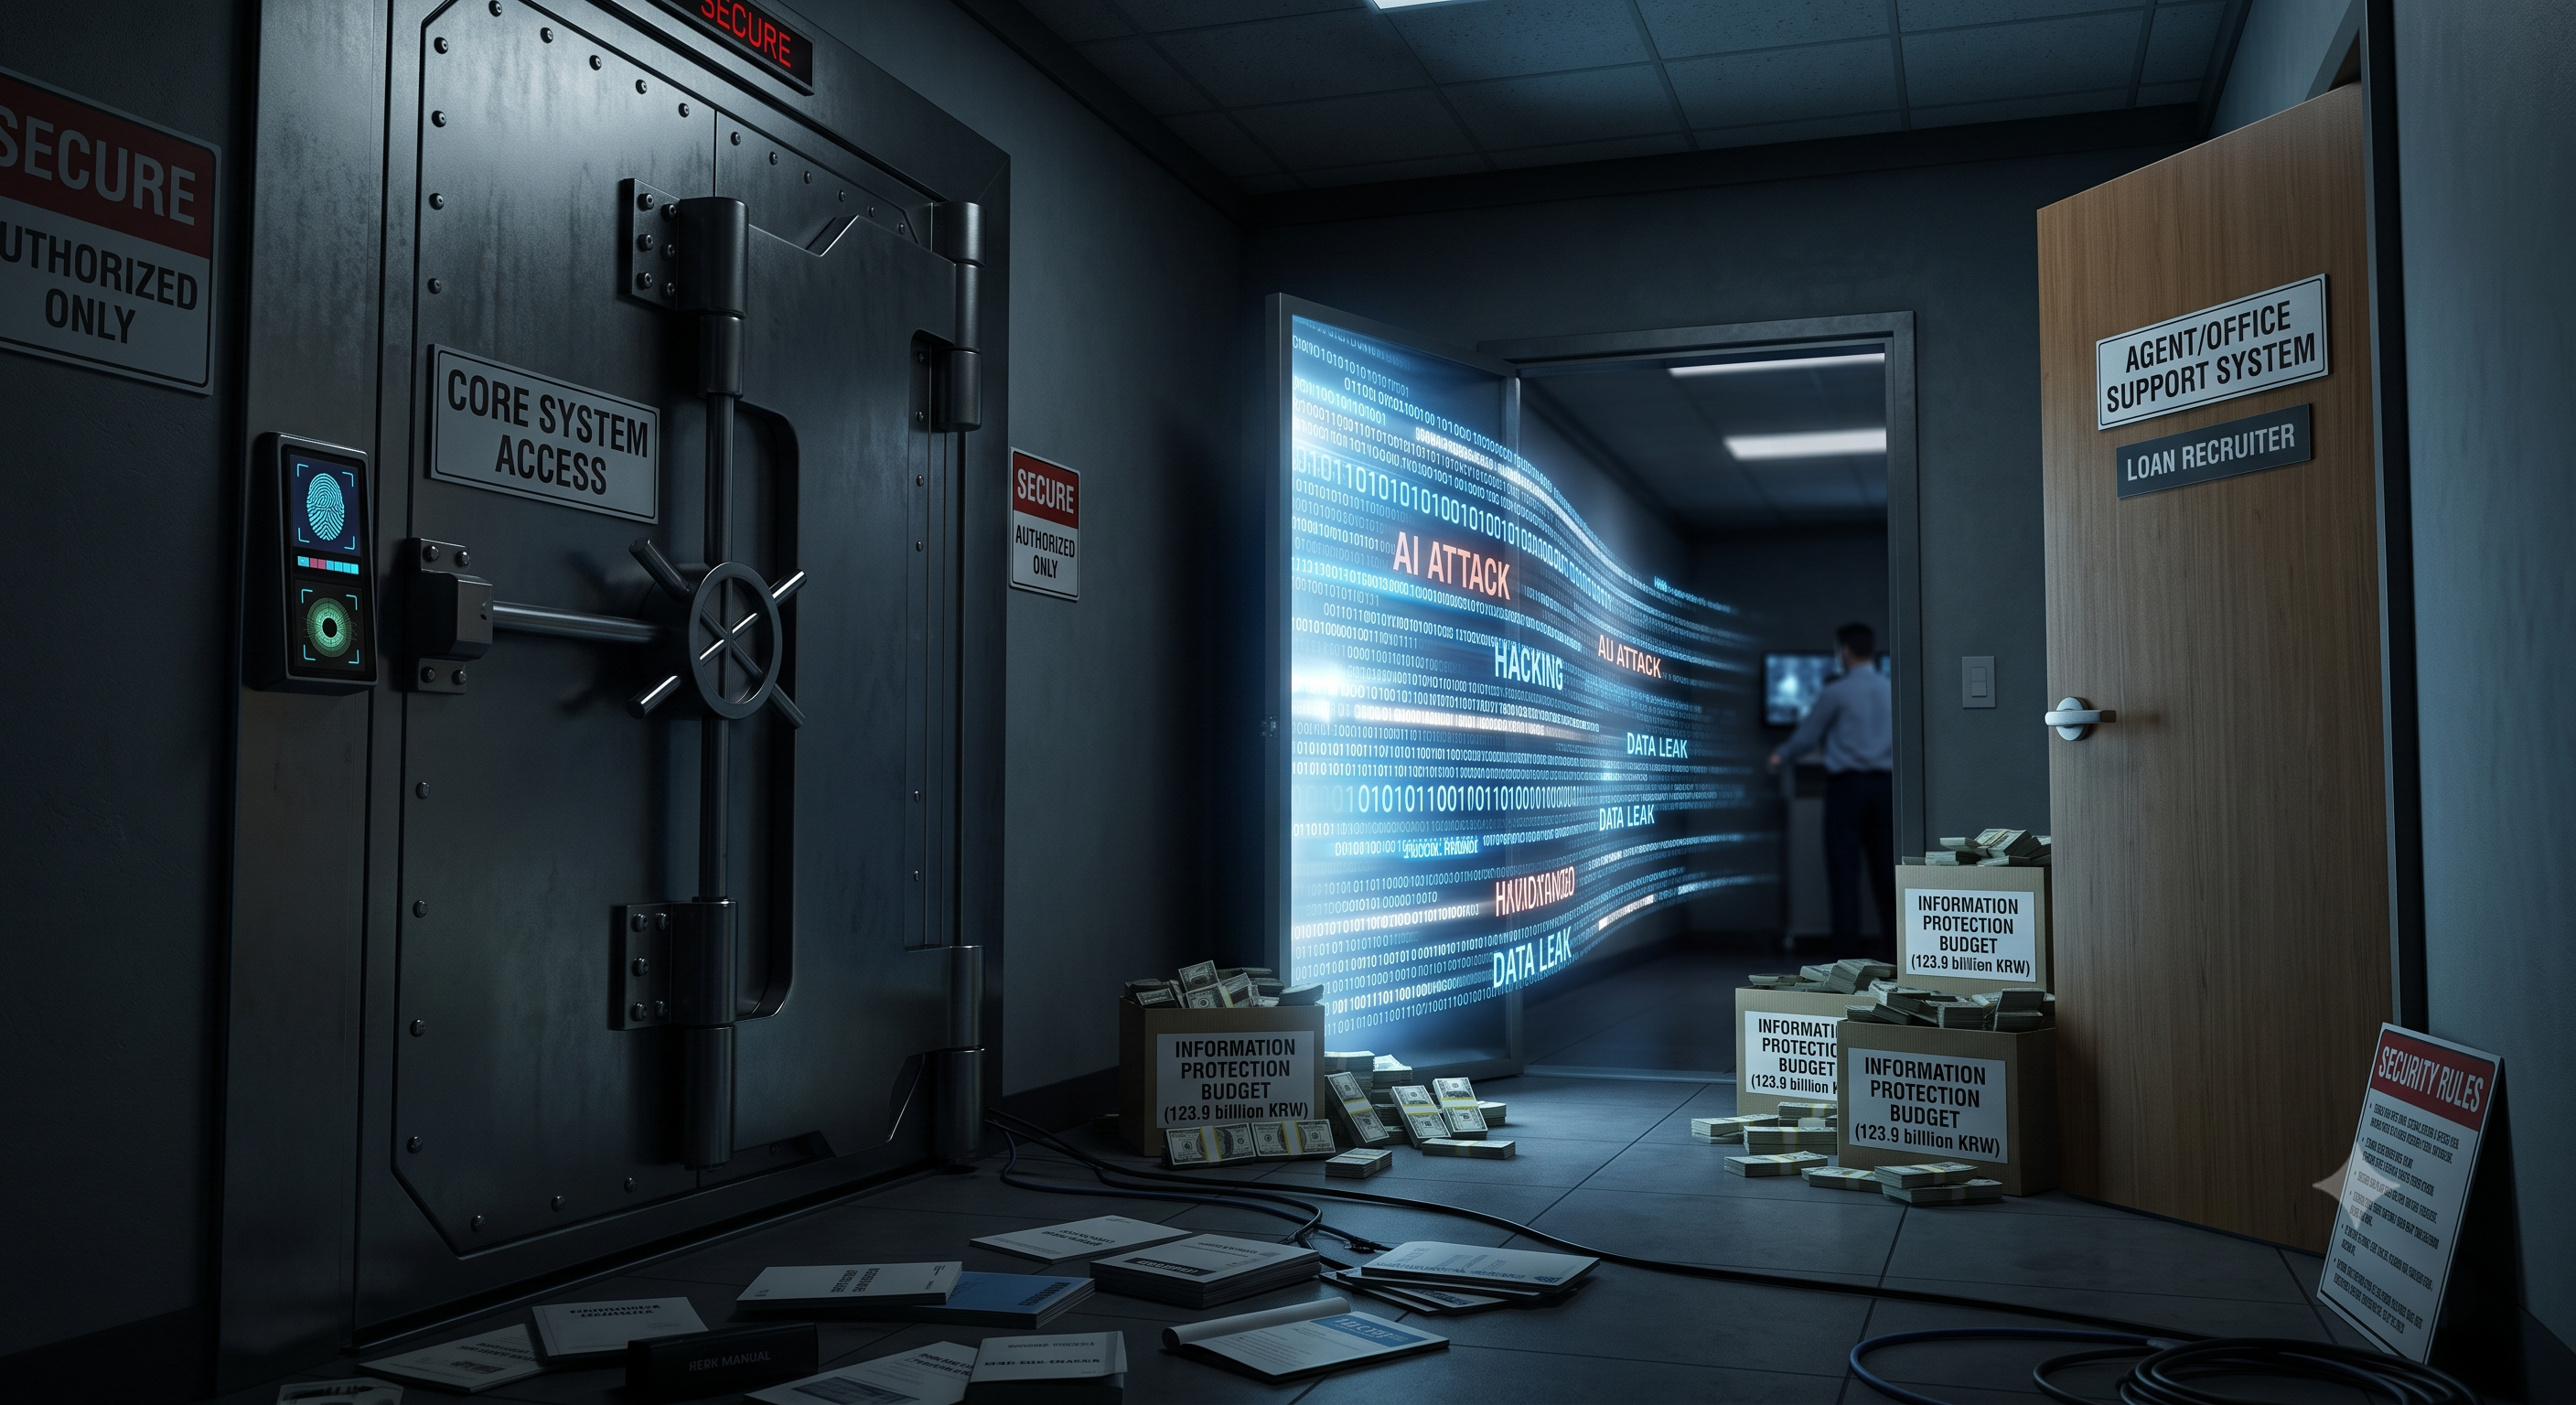
인공지능(AI)을 쓴 것으로 추정되는 해킹 공격이 국내 금융권을 휩쓸었다. 공격자들은 보안이 탄탄한 인터넷·모바일뱅킹 같은 '정문' 대신, 대출모집인과 직원이 쓰는 주변 업무 시스템을 노렸다. 지난해에만 정보보호에 1240억 원을 쓴 3대 은행도 이 '뒷문'을 막지 못했다.
◇ 은행·저축은행·캐피털까지 최소 7곳 유출
공격은 지난 1~2일 신한·KB국민·하나·우리·NH농협·BNK부산은행 등 최소 6개 은행을 상대로 동시다발로 이뤄졌고, 이후 저축은행과 캐피털사로 번졌다. 5일까지 정보 유출이 확인된 금융사는 신한·KB국민·하나·BNK부산은행, 현대캐피탈, 예가람저축은행, 웰컴저축은행 등 7곳이다.
언론 보도를 종합하면 피해 규모는 다음과 같다.
신한은행: 고객 개인정보 약 2만5700건 KB국민은행: 고객과 임직원을 합쳐 100여 건 하나은행: 고객 89명 예가람저축은행: 고객 약 4만 명 웰컴저축은행: 법인 고객 약 2200건 (법인명, 담당자 이름·이메일·전화번호) 현대캐피탈: 대출모집인 정보 BNK부산은행: 외주 직원 정보
공격을 시도했다가 막힌 곳도 있었다. 기관마다 조사가 진행 중이어서 피해 규모는 바뀔 수 있다.
◇ 공격받은 건 핵심 전산망이 아니라 '주변 시스템'
뚫린 곳은 모두 은행 핵심 전산망 바깥의 개별 업무 시스템이었다. 신한은행에서는 대출모집인이 고객의 대출 진행 상황을 확인하는 간편조회 서비스가, KB국민은행에서는 직원용 모바일 업무지원 시스템이 공격받았다. 하나은행은 영업 현장의 지원 시스템이, 현대캐피탈은 주택담보대출 모집인용 시스템이 표적이 됐다.
금융당국 고위 관계자는 "고객이 직접 쓰는 인터넷·모바일뱅킹보다 대출모집인이나 외부 영업 직원이 쓰는 주변 시스템에 공격이 집중됐다"고 말했다. 이어 "모든 시스템에 같은 수준의 보안을 적용하기 어려운 틈을 파고든 것으로 보고 있다"고 했다.
◇ "5번 틀리면 잠긴다? 4번만 시도"… 규칙 피한 AI
공격 수법 자체는 새롭지 않았다. 유출된 아이디와 비밀번호를 대입하거나, 자주 쓰는 비밀번호를 무작위로 넣어보는 방식이다. 달라진 건 속도와 범위다. 공격자는 AI로 여러 금융사 시스템을 광범위하게 훑고, 대량의 값을 반복해서 입력했다.
보안 규칙을 피해 가는 방식도 썼다. 한 금융사 IT 관계자는 "비밀번호를 5번 틀리면 계정이 잠긴다면, 4번까지만 시도하고 다른 계정으로 넘어가는 방식"이라며 "AI를 쓰면 이런 작업을 수많은 계정에 빠르게 반복할 수 있다"고 설명했다. 김승주 고려대 정보보호대학원 교수는 "AI를 활용한 취약점 분석·공격 자동화 도구가 빠르게 대중화하면서 해커들이 이를 손쉽게 쓸 수 있는 시대가 됐다"고 말했다.
공격이 통한 곳에는 기본적인 보안 장치가 빠져 있었다. 본인 확인 없이 대출 신청 내역을 볼 수 있는 곳도 있었고, 직원용 모바일 시스템에 허가된 단말기만 접속하도록 막는 장치가 없는 곳도 있었다. 이미 알려진 웹 취약점을 고치지 않아 악성코드가 설치되고, 고객 정보가 담긴 로그 파일이 빠져나간 경우도 있었다.
◇ '6년 연속 100점'·24시간 관제… 보안 투자는 어디에 쓰였나
세 은행은 올해 반기보고서에서 보안 체계를 강조했다.
신한은행: 금융위원회 '개인신용정보 관리·보호 실태 점검'에서 6년 연속 최고 등급(S등급·100점)을 받았다고 공시했다. 북대서양조약기구(NATO) 사이버방위센터의 '록드실즈' 훈련에 국내 금융권 최초로 참가한 사실도 내세웠다. KB국민은행: 모든 PC의 내·외부망을 분리했다고 밝혔다. 하나은행: 그룹 통합 보안관제센터를 24시간 운영한다고 밝혔다.
금융감독원이 국민의힘 이양수 의원에게 낸 자료에 따르면, 세 은행이 지난해 정보보호에 쓴 돈은 1239억7400만 원이다. 하나은행이 530억200만 원, KB국민은행이 392억9700만 원, 신한은행이 316억7500만 원이다.
전문가들은 인증 제도에 구조적 한계가 있다고 지적한다. 정보보호 인증은 금융사가 신청한 시스템과 업무 범위만 심사한다. 새로 만든 업무용 웹페이지나 기능을 바꾼 모바일 시스템까지 자동으로 점검되지는 않는다. 박찬암 스틸리언 대표는 "금융사들이 핵심 시스템 보안에 집중하면서 협력사나 외부 직원이 쓰는 주변 시스템은 후순위로 밀렸다"며 "AI로 해킹의 속도와 범위가 커진 만큼 주변 시스템의 보안 수준도 함께 끌어올려야 한다"고 말했다.
◇ 공격자는 누구… "특정 국가 지목할 단계 아냐"
공격자의 실체는 아직 드러나지 않았다. 해킹에 쓰인 것으로 추정되는 웹서버 일부 페이지에서 'AI 자율 침투'를 뜻하는 중국어 문구가 발견됐다. 하지만 당국은 이것만으로 국적을 특정하기 어렵다고 보고 있다. 이번 공격에 쓰인 것으로 거론되는 중국산 AI 해킹 도구는 공개돼 있어 누구나 쓸 수 있기 때문이다. 신한은행 공격에는 한국·미국·일본·홍콩·싱가포르·베트남·태국·영국 등 여러 나라의 IP가 동원됐다.
금융당국 고위 관계자는 "일부 공격에서 같은 IP가 확인돼 동일인 소행일 가능성을 배제할 수 없다"면서도 "국적이나 배후는 경찰 수사로 밝힐 사안"이라고 했다. 금융보안원 관계자는 "투입한 노력에 비해 얻는 정보가 많지 않은 방식이라 고도화된 해커들이 통상 선호하는 공격과는 거리가 있다"고 분석했다.
◇ 당국, 외부 접속 시스템 전수조사… 은행·카드 6일까지 점검
금융위원회는 2일 긴급회의를 열어 은행과 카드사 등에 전산 시스템 일제 점검을 지시했다. 4일에는 이억원 금융위원장과 이찬진 금융감독원장이 정부서울청사에 피해 금융사 대표와 업권별 협회장을 불러 긴급 점검회의를 열었다.
당국은 금융사들에 외부에서 접속할 수 있는 전산 자산과 업무 시스템을 빠짐없이 조사하라고 지시했다. 인증이나 접근 통제가 빠진 기능은 즉시 고치거나 막고, 직원용 모바일 시스템에는 허가된 기기만 접속하게 할 방침이다. 여러 금융사가 비슷한 영업 지원 프로그램을 쓰거나 같은 외부 업체에 운영을 맡기는 만큼, 한 곳의 취약점이 다른 곳 공격에 쓰일 수 있다는 점도 점검 대상이다. 점검 기한은 은행·카드사가 6일, 증권·보험·저축은행·전자금융업자가 8일이다.
한 금융사 IT 관계자는 "모의 훈련을 해도 결국 알려진 공격법을 기준으로 점검하는 것"이라며 "새로운 유형의 공격에는 사고 뒤 대책을 세우는 '사후약방문'에 그칠 수 있다"고 우려했다.
편집부 / 자료: 금융위원회, 금융감독원, 언론 보도 종합