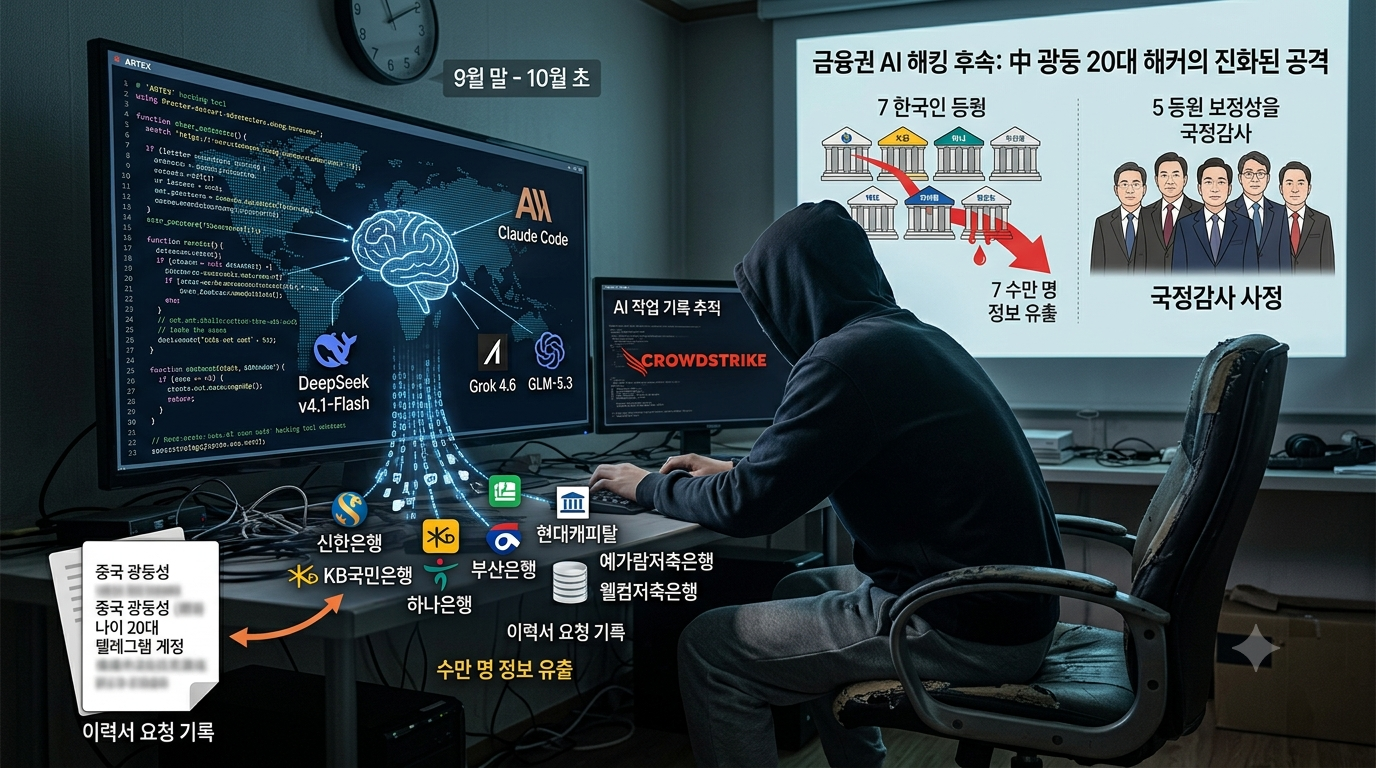
국내 은행과 저축은행에서 고객 정보를 빼낸 ‘AI 해킹'은 중국어를 쓰는 개인 해커가 AI 에이전트를 써서 저지른 것으로 보인다는 분석이 나왔다. 미국 사이버보안 기업 크라우드스트라이크가 공격자가 남긴 AI 작업 기록을 추적한 결과다.
◇ 中 오픈소스 해킹툴에 AI 모델 여럿 붙여
크라우드스트라이크는 지난 7일(현지시간) 보고서를 내고, 9월 말부터 10월 초까지 이어진 국내 금융사 공격의 배후를 "금전 목적의 중국어 사용자"로 "중간 수준의 신뢰도"로 판단한다고 밝혔다. 다만 특정 해킹 조직의 소행으로 지목하지는 않았다.
공격의 중심에는 중국에서 개발돼 최근 공개된 오픈소스 침투 테스트 도구 '아르텍스(ARTEX)'가 있었다. 침투 테스트는 원래 보안 점검을 위해 시스템을 일부러 공격해 보는 작업인데, 아르텍스는 이를 AI 에이전트가 스스로 수행하도록 만든 도구다. 공격자는 이 도구로 취약점을 찾고 특정 서비스를 뚫었다. 아르텍스의 두뇌 역할을 한 주력 AI 모델은 중국 딥시크의 ‘v4.1-플래시'였다.
공격자는 다른 AI 모델도 함께 썼다. 앤트로픽의 코딩 도구 '클로드 코드' 작업에서는 중국 즈푸AI의 ‘GLM-5.3’, xAI의 '그록 4.6'도 쓰였다. 크라우드스트라이크에 따르면 공격자는 클로드에게 훔친 한국 데이터를 사고파는 텔레그램 그룹을 찾아달라고도 요청했다. 크라우드스트라이크의 애슐리 캠피언 분석가는 "기존 공격 기법에 에이전트형 AI 도구를 결합한 것은 진화하는 공격 방식을 보여준다"고 말했다. 회사 측은 “AI 도구 덕분에 금전 목적의 해커 한 명이 짧은 기간에 여러 곳을 동시에 침투할 수 있게 됐다”고 평가했다.
◇ 노출된 서버에 남긴 ‘AI 작업 일지'… 자기소개서까지
공격자가 꼬리를 밟힌 것도 AI 때문이었다. 크라우드스트라이크는 모든 공격을 IP 하나로 연결했다. 이 서버에는 아르텍스가 설치돼 있었고, 누구나 들여다볼 수 있게 열린 폴더 안에 클로드 코드용 중국어 해킹 지시문이 있었다. 이를 따라가자 공격의 본거지로 보이는 홍콩 서버가 나왔고, 그 안에는 AI와 주고받은 대화 기록, 설정 파일, AI 메모리 파일이 고스란히 남아 있었다.
결정적인 단서는 엉뚱한 곳에서 나왔다. 공격자가 AI에게 '보안 연구원 이력서'를 써 달라고 요청하면서 텔레그램 계정, 나이, 학력, 중국 광둥성 거주지 같은 신상 정보를 입력한 것이다. 크라우드스트라이크는 이 정보가 공격자의 것일 "가능성이 높다"고 보면서도 단정할 수는 없다고 밝혔다. 영국 IT 매체 더레지스터는 이력서 요청에 적힌 나이가 서로 맞지 않는다고 지적했다.
◇ 피해 7개 금융사로 확대… 19일 국감에 은행장 소환
지금까지 정보 유출이 확인된 곳은 신한·KB국민·하나·BNK부산은행, 현대캐피탈, 예가람·웰컴저축은행 등 7곳이다. 신한은행 약 2만5000명, 예가람저축은행 약 4만 명 등 피해 규모가 큰 곳도 있다. 크라우드스트라이크는 피해 기관 전체 규모는 아직 확인되지 않았다고 했다.
금융위원회는 지난 6일 피해 금융사 고객들에게 피싱과 대출 사기를 조심하라는 소비자 경보를 냈다. 경찰은 개인의 범행인지 조직의 범행인지 수사하고 있다. 국회는 시중은행장 5명을 19일 국정감사 증인으로 부르기로 했다.
이번 분석은 국내 금융당국이 "공격자의 국적을 특정할 단계가 아니다"라고 밝혀 온 것과 결이 다르다. 다만 민간 보안업체의 분석인 만큼, 최종 결론은 수사를 통해 확인될 전망이다. 앤트로픽은 해외 언론의 논평 요청에 응하지 않았다.
자료: 크라우드스트라이크, 인포시큐리티, 더레지스터, 벤징가, 금융위원회 종합